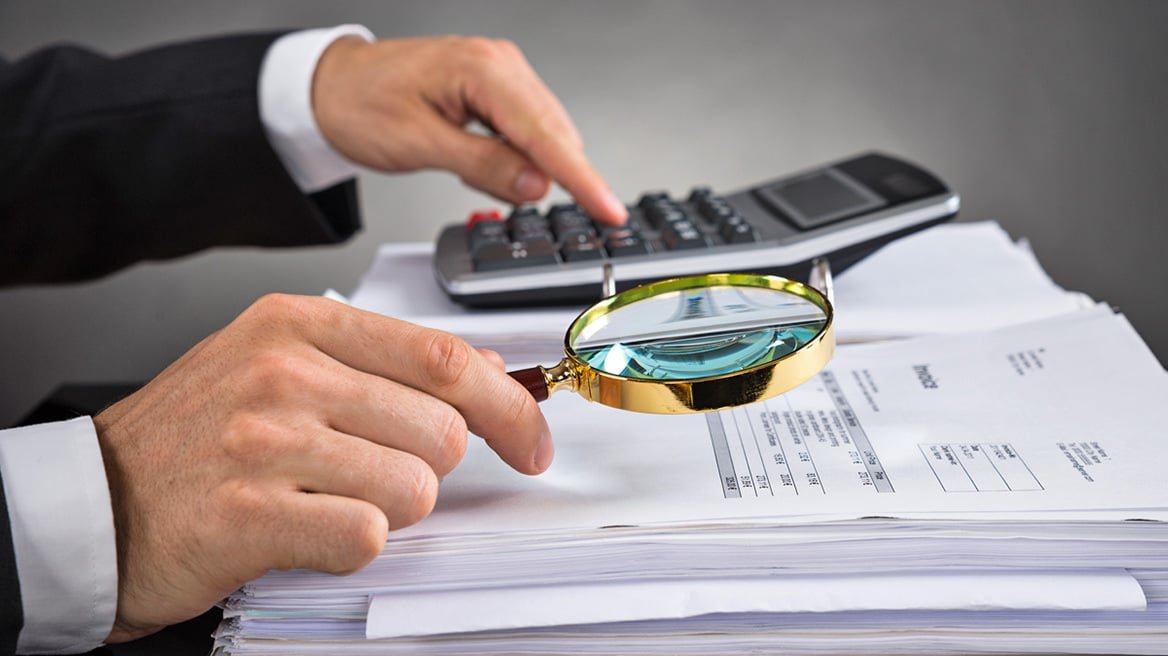
Η Αρχή Προστασίας Προσωπικών Δεδομένων επέβαλε άμεση παρέμβαση μετά τη δημοσίευση των δηλώσεων "Πόθεν Έσχες" από βουλευτές, οι οποίες αποκάλυψαν προσωπικά στοιχεία που, σύμφωνα με τη νομοθεσία του 2024, δεν επιτρέπεται να γίνονται δημόσια.
Στο πλαίσιο της δράσης της, η Αρχή ζήτησε την άμεση αφαίρεση των ευαίσθητων δεδομένων και των σχετικών συνδέσμων από όλες τις ιστοσελίδες όπου παραμένουν προσβάσιμα, ενώ έχει ήδη ενημερώσει τη Βουλή των Αντιπροσώπων για το περιστατικό.
Σύμφωνα με το άρθρο 33 του Γενικού Κανονισμού Προστασίας Δεδομένων (GDPR), η Αρχή αναμένει την επίσημη γνωστοποίηση του περιστατικού από τον υπεύθυνο επεξεργασίας, η οποία πρέπει να γίνει εντός 72 ώρων από τη στιγμή που ελήφθη γνώση του παραβίασης.
Η διαδικασία αυτή προβλέπει την αξιολόγηση των συνθηκών, της έκτασης και των μέτρων που έχουν ληφθεί, ώστε να ληφθούν τυχόν περαιτέρω νομικές ενέργειες.
Παράλληλα, η Αρχή κάλεσε τους διαχειριστές ιστοσελίδων, τα μέσα ενημέρωσης και το ευρύ κοινό να αποφεύγουν κάθε περαιτέρω αναπαραγωγή των προσωπικών δεδομένων, υπογραμμίζοντας ότι η διαφάνεια και η λογοδοσία στη δημόσια ζωή δεν πρέπει να έρχονται σε αντίθεση με το δικαίωμα στην προστασία της ιδιωτικής ζωής.
Η δημοσιοποίηση στοιχείων που αφορούν την περιουσιακή κατάσταση δημοσίων προσώπων μπορεί να γίνει μόνο εντός των ορίων που ορίζει η νομοθεσία.
Η εξέλιξη αυτή θέτει ξανά στο προσκήνιο το ζήτημα του πώς οι βουλευτές και τα ΜΜΕ διαχειρίζονται ευαίσθητες πληροφορίες, και αν οι υπάρχουσες διαδικασίες ελέγχου είναι επαρκείς για την αποφυγή παρόμοιων περιστατικών στο μέλλον.
1. Πόσο πολύπλοκο νομικό παιχνίδι χρειάζεται για να βγάλουμε το "ποιος έδωσε τα δεδομένα" από το "ποιος τα κρύβει";
2. Αν οι βουλευτές είχαν "πιο ασφαλή" "πόθεν έσχες", θα έπρεπε να τα κρατούσαν κρυφά ή να τα δημοσιοποιούσαν με άδεια GDPR;
0 Σχόλια